[Parceiro de tecnologia e IA]

Eleve o nível de segurança das suas aplicações e da sua infraestrutura

Auditamos seu código e sua infraestrutura, testamos suas defesas em condições reais e entregamos um plano de correção priorizado, com o tempo estimado de cada correção.
Suas vulnerabilidades corrigidas, atestadas por um relatório de auditoria de verificação
Mais de 150 auditorias de segurança e testes de intrusão realizados
5 engenheiros de segurança de aplicações, apoiados por mais de 140 perfis de tecnologia sêniores
Dois consultores da Galadrim revisando um projeto em um notebook
Mais de 800 organizações nos confiam seus projetos de tecnologia e IA
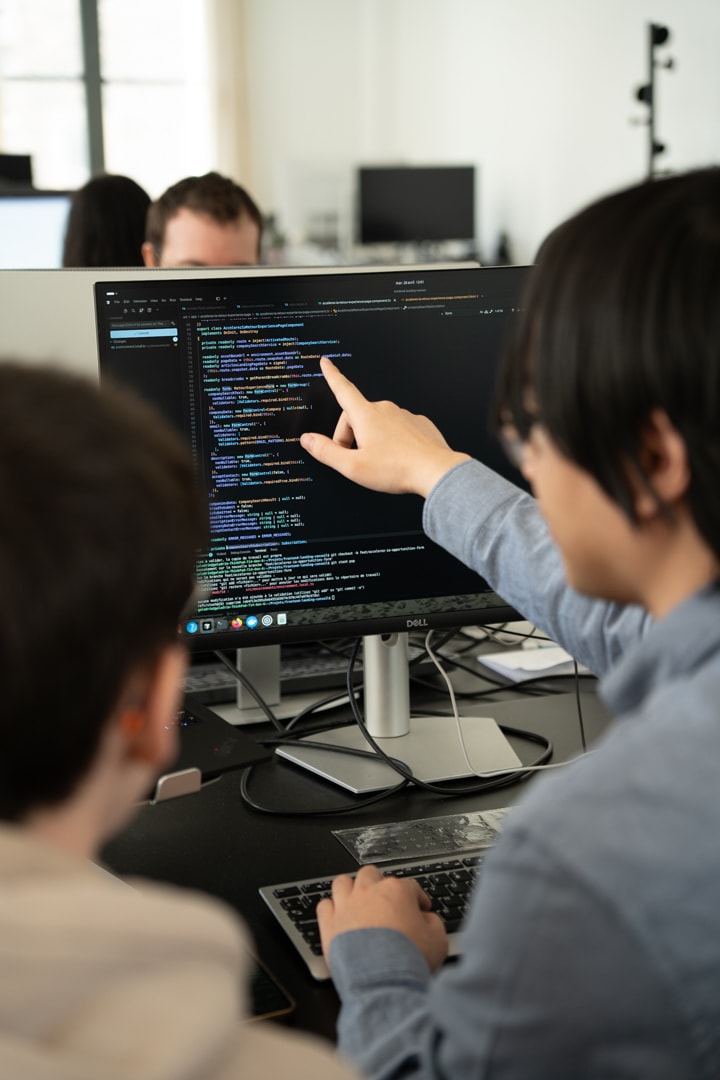
Dois engenheiros da Galadrim fazendo uma revisão de código
O código, as configurações de nuvem e os métodos de ataque estão em constante evolução. Mesmo as aplicações desenvolvidas com mais cuidado acabam tendo pontos cegos. Para elevar continuamente seu nível de segurança, o objetivo não é só identificar as vulnerabilidades com um olhar externo, mas também dar a você os meios concretos e priorizados para corrigi-las.
Robin BaraudHead of Cybersecurity
[Nossas ofertas]

Medimos a segurança real das suas aplicações e da sua infraestrutura, corrigimos as falhas e atestamos que foram eliminadas.

Auditoria de segurança de aplicações

Auditoria de segurança de aplicações

Análise do seu código e da sua configuração: autenticação, permissões de acesso, exposição de dados, segredos e dependências. Com ou sem acesso ao código-fonte, você escolhe.
Teste de intrusão

Teste de intrusão

Ataque controlado à sua aplicação web, às suas APIs, ao seu aplicativo mobile ou à sua rede, em um escopo definido com você. Cada vulnerabilidade explorada vem acompanhada da respectiva prova de impacto.
Auditoria de infraestrutura em nuvem

Auditoria de infraestrutura em nuvem

Revisão da arquitetura e da configuração dos seus ambientes em nuvem. Abrange identidades, segmentação de rede, criptografia e reforço de segurança (hardening), de acordo com os CIS Benchmarks.
Correção e auditoria de verificação

Correção e auditoria de verificação

Correção das falhas pela sua equipe ou pela nossa, seguida de uma auditoria de verificação que confirma a eliminação e a atesta por escrito.
Proteção contínua e resposta a incidentes

Proteção contínua e resposta a incidentes

Firewall de aplicação gerenciado pelas nossas equipes, com relatórios regulares sobre sua exposição.
[Nosso método]

Nosso método para medir e corrigir suas vulnerabilidades

  • Definição de escopo
    Etapa 01

    Definição de escopo

    Definimos com você o escopo, o modo de acesso e o cronograma antes da assinatura do contrato.
  • Auditoria
    Etapa 02

    Auditoria de código e teste de intrusão

    Conduzimos as duas frentes em paralelo, com auditores externos às equipes que desenvolveram a aplicação. Reportamos as vulnerabilidades à medida que as encontramos.
  • Relatórios
    Etapa 03

    Relatórios da auditoria

    Descrevemos cada vulnerabilidade, classificamos sua criticidade pelo padrão CVSS e associamos a ela um tempo estimado de correção.
  • Apresentação
    Etapa 04

    Apresentação

    Apresentamos as conclusões às suas equipes técnicas e à sua diretoria. Transformamos o relatório em um roadmap de adequação às recomendações da ANSSI, a agência francesa de cibersegurança.
  • Correção
    Etapa 05

    Correção e auditoria de verificação

    Suas equipes ou as nossas corrigem as falhas. Em seguida, uma auditoria de verificação confirma a eliminação e a atesta em um relatório.
01/05
[Nossa equipe]

Engenheiros de segurança de aplicações, apoiados pelas equipes técnicas da Galadrim

Robin Baraud
Robin Baraud Partner e Head of Cybersecurity
Ex-arquiteto de soluções, com formação em programação de baixo nível e cibersegurança, é o responsável pela oferta de segurança da Galadrim. Como responsável pela auditoria, define o escopo de cada projeto e revisa os relatórios antes do envio.
Benjamin Drighès
Benjamin Drighès Partner e CTO Data & IA
Ex-consultor da Autorité des marchés financiers, o regulador do mercado financeiro francês. Lidera o comitê de segurança da Galadrim e conduz as campanhas de auditoria de código dos nossos projetos de IA, até a verificação da correção de cada falha crítica.
Surya Ambrose
Surya Ambrose Head of Engineering
Foi Engineering Manager por quatro anos e meio em uma fintech regulada pela AMF, o regulador financeiro francês. Define os padrões de engenharia da Galadrim e gerencia os acessos das nossas equipes aos ambientes dos nossos clientes.
Baptiste Vilboux
Baptiste Vilboux Lead Developer
Lidera o processo de certificação ISO 27001 da Galadrim, depois de ter conduzido por mais de um ano a modernização da aplicação legada de um grupo de 900 farmácias, sem interromper seu uso.
Julien Schmitt
Julien Schmitt Engenheiro de IA
Membro do comitê de segurança da Galadrim, trabalha na gestão de segredos e acessos dos nossos projetos.
[Projetos]

Eles nos confiaram a cibersegurança dos seus softwares mais sensíveis

Gestão de patrimônioPraemia REIM

Validar com um pentest independente a extranet de uma gestora com 33 bilhões de euros em ativos sob gestão

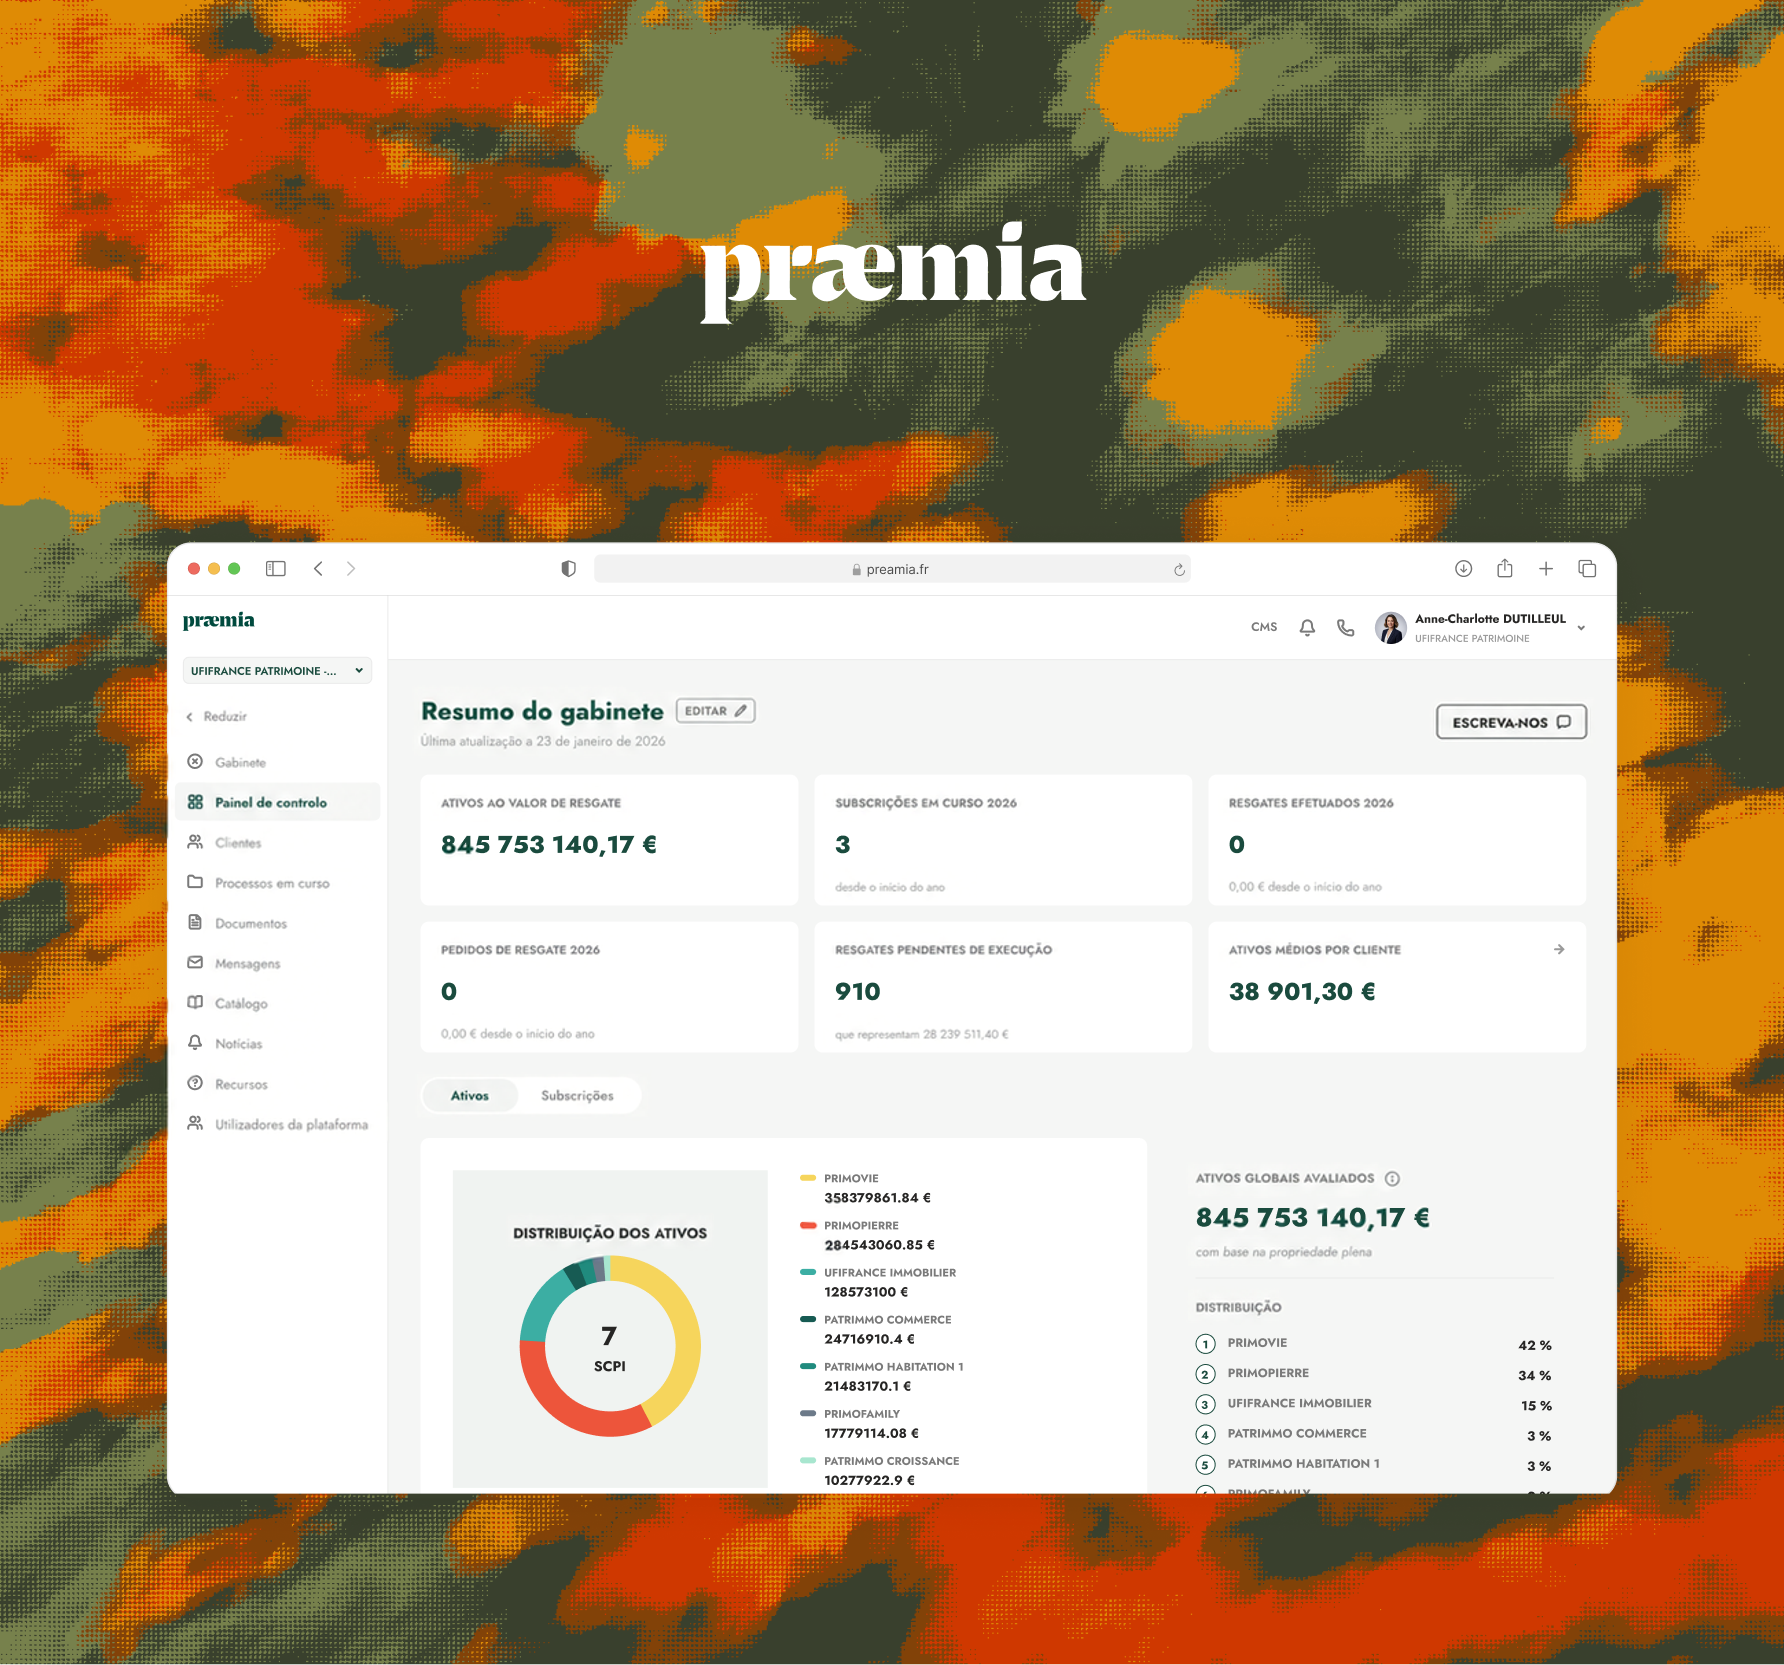
A Praemia REIM abre aos escritórios de consultoria patrimonial o acompanhamento de todo o ciclo de vida dos investimentos em SCPI (fundos imobiliários franceses) dos seus clientes: ativos, subscrições, tributação e comissões. A Galadrim projetou e desenvolveu essa extranet: autenticação com várias estratégias, incluindo single sign-on corporativo, permissões aplicadas no servidor, segredos criptografados no pipeline de deploy e quatro ambientes segmentados. O cliente contratou uma empresa especializada para um teste de intrusão e uma auditoria de verificação posterior, que concluíram que a aplicação tinha o nível de segurança mais alto da sua grade de avaliação.
€ 33 biem ativos sob gestão
61fundos geridos
Nível máximona auditoria de verificação externa
Praemia REIM Logotipo
TelecomunicaçõesIliad

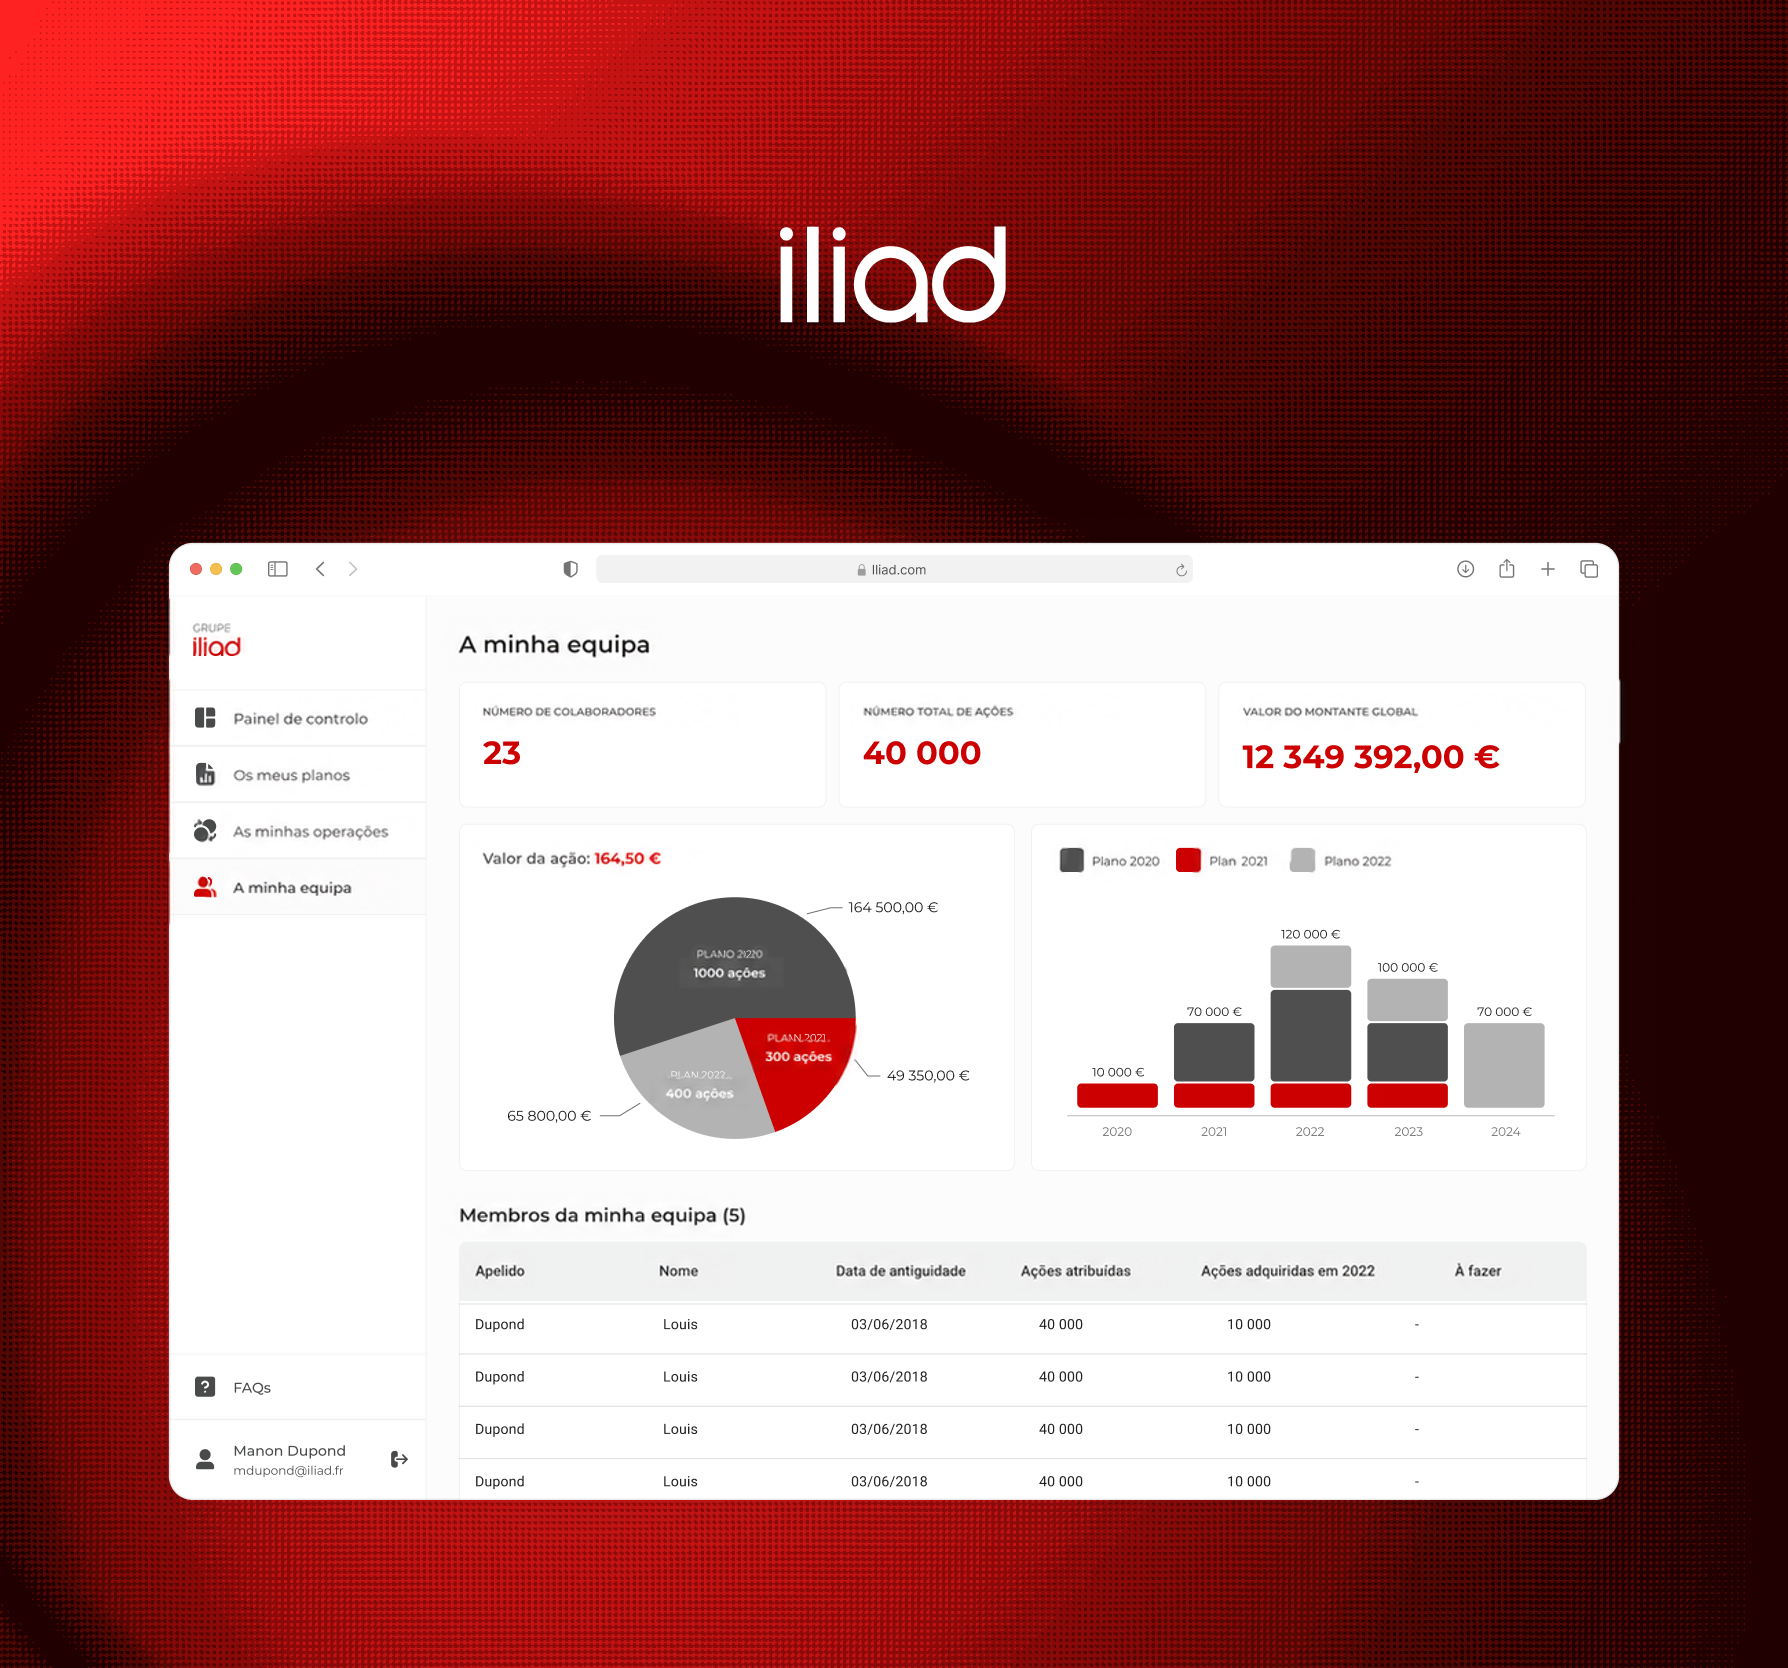
Dar a 12.000 colaboradores acesso à sua remuneração e às suas ações gratuitas, com controle de acesso rigoroso

A Iliad, dona da operadora francesa Free, queria dar a cada colaborador uma visão da sua remuneração total, da sua proteção social e do seu plano de ações gratuitas. A Galadrim desenvolveu as duas aplicações sobre um sistema de permissões detalhado, que define o que cada colaborador, gestor e administrador pode consultar. Os documentos legais de cessão de ações também passam pela plataforma.
12 000usuários
+1 mide linhas de dados
2aplicações distintas
Iliad Logotipo
FarmacêuticoLeadersanté

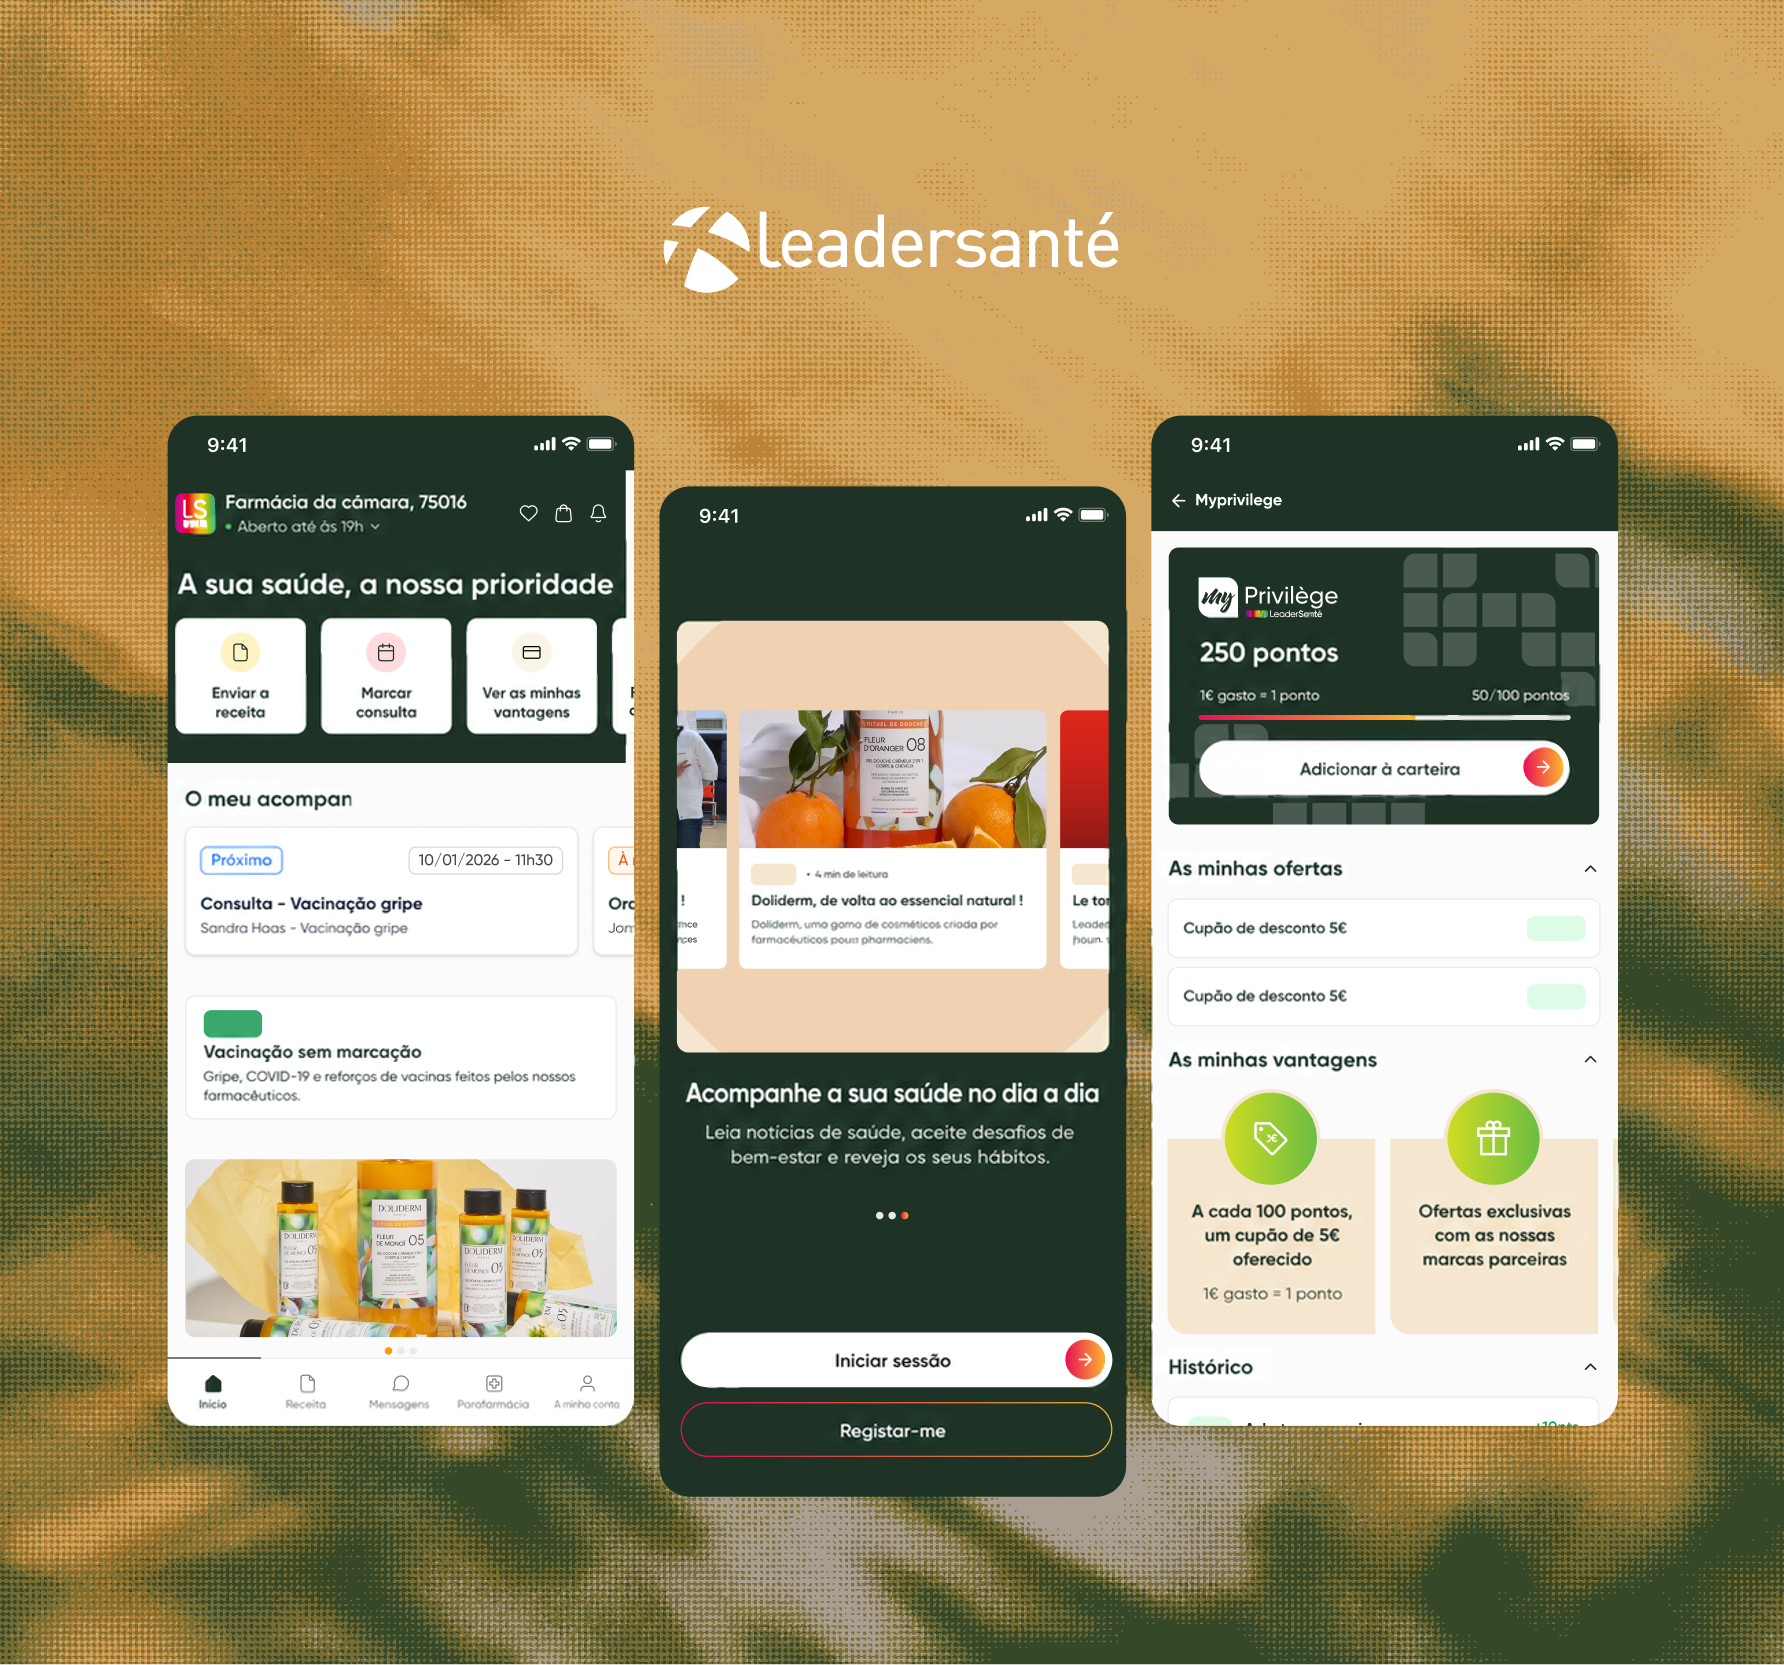
Centralizar as identidades e as permissões de acesso de um grupo de 900 farmácias

As equipes da Leadersanté trabalhavam com cerca de vinte ferramentas internas, cada uma com seu próprio login. A Galadrim desenvolveu o portal de autenticação única do grupo: cada aplicação satélite se conecta a ele, e a gestão de identidades e permissões fica centralizada em um único ponto. O ecossistema está hospedado em um ambiente certificado para dados de saúde.
900+farmácias no grupo
~20aplicações com login único
8 anosde suporte contínuo
Leadersanté Logotipo
ObservabilidadeDatadog

Integrar ao catálogo de uma empresa de software americana o monitoramento de um componente de segurança de rede

A Datadog, plataforma de monitoramento e análise de infraestruturas em nuvem, queria integrar ao seu ecossistema as métricas do Calico, o componente open source que cuida do roteamento, do controle de acesso à rede e da aplicação de políticas de segurança em contêineres Kubernetes. A Galadrim desenvolveu o agente de coleta em Python e sua cobertura de testes, trabalhando em inglês com as equipes da empresa. O código foi depois integrado ao repositório Core da Datadog.
10 000+usuários da integração
US$ 2,7 bide receita em 2024
Datadog Logotipo
[Por que a Galadrim?]

Por que trabalhar com nossas equipes de cibersegurança?

Auditores que sabem corrigir

Uma empresa de auditoria para no relatório. Nossos auditores são engenheiros de software: cada falha recebe um tempo estimado de correção, e nossas equipes de desenvolvimento fazem a correção, depois confirmada por uma auditoria de verificação.

Uma separação rigorosa de funções

A auditoria de uma aplicação, mesmo que desenvolvida pela Galadrim, fica a cargo de engenheiros externos ao projeto. Cada relatório é revisado por um segundo auditor antes do envio.

O mesmo rigor de segurança nos nossos próprios projetos

Nossos repositórios passam por revisões de código, detecção automatizada de dependências vulneráveis e um programa de auditoria interna. Nossas entregas são aprovadas com regularidade nos testes de intrusão que nossos clientes contratam de empresas externas.

Pesquisa ativa em segurança

Nossa equipe faz pesquisa independente, que leva à publicação de vulnerabilidades inéditas e à sua correção coordenada com os fabricantes de software. Suas defesas são testadas com os métodos da pesquisa ofensiva.

Cuidamos da segurança das suas aplicações e da sua infraestrutura, do teste de intrusão à correção verificada.

Fale com um especialista
[FAQ]

Perguntas frequentes dos nossos clientes

Você escolhe. Com acesso ao código, a auditoria cobre uma área maior no mesmo período. No modo caixa-preta, o teste reproduz as condições de um atacante externo. Propomos os dois modos em todo projeto, e a escolha é feita na fase de definição de escopo.
Um projeto típico combina auditoria de código e teste de intrusão ao longo de 5 a 10 dias, conforme o número de aplicações e a profundidade do teste. O escopo é definido com você antes da assinatura do contrato.
Uma síntese para sua diretoria, seguida da descrição de cada vulnerabilidade, classificada pelo padrão CVSS, com a prova de impacto e o tempo estimado de correção. Inclui também o roadmap de adequação às recomendações da ANSSI, a agência francesa de cibersegurança, e o modelo de risco.
Sim. A auditoria fica a cargo de engenheiros externos ao projeto, e os relatórios são revisados por um segundo auditor. Se sua seguradora ou seu cliente exigir um auditor totalmente independente da nossa estrutura, avisamos com total transparência e indicamos o parceiro certo.
Sim. A revisão abrange a arquitetura e a configuração dos seus ambientes AWS, Azure, GCP ou OVH: gestão de identidades, segmentação de rede, armazenamento, criptografia e reforço de segurança (hardening) segundo os CIS Benchmarks.
Sua equipe ou a nossa. O relatório foi pensado para ser usado por qualquer fornecedor, e nossos engenheiros fazem a correção se você nos confiar essa tarefa.
Apoiamos a parte técnica da conformidade, com auditorias regulares e treinamento das suas equipes. A certificação em si é responsabilidade de um organismo acreditado.
A confidencialidade é a regra: nenhum projeto de auditoria é citado publicamente, nem de forma anônima. Você conta com a mesma discrição.
A você. Os relatórios, as provas de impacto e a documentação são seus após cada entrega. A cessão dos direitos está prevista em contrato desde o início.
Cada projeto é dimensionado de acordo com o escopo, o modo de acesso e a profundidade do teste escolhida. Conte para a gente seu contexto e retornamos em até 24 horas com uma primeira análise.
[Fale com a gente]

Vamos tirar seu projeto do papel

Trabalhamos com todo tipo de cliente, em todos os setores. Seja você empreendedor ou diretor de uma grande organização, montamos uma equipe sob medida para suas necessidades.

Mais de 800 empresas já confiaram em nós para criar seus produtos web, mobile e de IA

Sua solicitação

Entraremos em contato em até 1 hora.