Garanta a conformidade dos seus sistemas de IA com o AI Act europeu
Inventariamos seus sistemas de IA, classificamos cada um à luz do regulamento europeu e conduzimos a adequação técnica, em parceria com um escritório de advocacia para a parte jurídica.
A transparência é exigível a partir de 2 de agosto de 2026, o alto risco a partir de 2 de dezembro de 2027
Até 35 milhões de euros ou 7% do faturamento anual mundial em caso de descumprimento
40 engenheiros de IA e uma equipe de cibersegurança, com o apoio de um escritório de advocacia
+800 grandes grupos, médias empresas, PMEs e órgãos públicos nos confiam seus projetos de tecnologia e IA
[Os quatro níveis de risco]
O AI Act classifica cada um dos seus sistemas, e suas obrigações dependem disso
O regulamento não se aplica em bloco: ele classifica cada sistema de acordo com seu uso, e é esse nível que define as obrigações e os prazos. É a primeira questão a resolver antes de começar qualquer projeto.
Risco inaceitável - o uso é proibido
Pontuação social, exploração da vulnerabilidade de uma pessoa, reconhecimento de emoções no ambiente de trabalho ou de ensino, policiamento preditivo individual, coleta indiscriminada de imagens faciais: esses usos são proibidos a partir de 2 de fevereiro de 2025, e mais duas proibições entram em vigor em 2 de dezembro de 2026. É o único nível sujeito ao teto de 35 milhões de euros ou 7% do faturamento anual mundial.
Isso se aplica a você se uma das suas ferramentas atribui pontuações a pessoas ou infere o estado emocional delas.
Alto risco - o regime mais exigente
Recrutamento e gestão de funcionários, scoring de crédito, precificação de seguros, educação, biometria, infraestruturas críticas, acesso a serviços essenciais: para essas áreas, o anexo III exige gestão de riscos, qualidade dos dados, documentação técnica, registro de eventos, supervisão humana, robustez e cibersegurança. O Digital Omnibus adiou essas obrigações para 2 de dezembro de 2027, e para 2 de agosto de 2028 no caso de IA integrada a um produto já regulamentado.
Isso se aplica a você se uma decisão que afeta uma pessoa — contratação, crédito, acesso a um serviço — se baseia em um dos seus sistemas.
Risco limitado - a transparência, já exigível
Um agente conversacional deve informar que é uma máquina, um conteúdo gerado deve ter uma marcação legível por máquina, um deepfake deve ser sinalizado. Essas obrigações do artigo 50 valem a partir de 2 de agosto de 2026; os sistemas generativos já no mercado nessa data têm até 2 de dezembro de 2026 para implementar a marcação. O descumprimento está sujeito a multa de 15 milhões de euros ou 3% do faturamento anual mundial.
Isso se aplica a você se usa um chatbot, um assistente de voz ou um gerador de conteúdo.
Risco mínimo - sem obrigações específicas, mas com duas regras a cumprir
A grande maioria dos usos se enquadra neste nível: busca em documentos, apoio à redação, classificação interna. Não há obrigações específicas, mas duas regras continuam valendo para todos — o letramento em IA das suas equipes, que o artigo 4 exige que você promova a partir de fevereiro de 2025, e o GDPR, o regulamento europeu de proteção de dados, assim que dados pessoais entram na cadeia de processamento.
Isso se aplica a você se suas equipes usam ChatGPT, Claude, Copilot ou Mistral no dia a dia.
O adiamento das obrigações de alto risco para dezembro de 2027 foi recebido como um alívio. É um alívio no calendário, não no trabalho: inventariar os sistemas, definir os papéis e revisar a documentação leva vários meses, e nada pode começar enquanto ninguém souber o que está sendo realmente usado na empresa. As organizações que começam agora a tratar do assunto resolvem também, de quebra, um ponto cego que o AI Act só veio revelar: as ferramentas de IA que as equipes adotaram sem o conhecimento da diretoria.
Benjamin DrighèsPartner e CTO Data & IA
[Nosso método]
Do mapeamento dos seus sistemas à conformidade documentada
Seis serviços, que podem ser contratados separadamente ou em sequência. A parte técnica é nossa especialidade; a parte jurídica fica com um escritório de advocacia parceiro, com um único interlocutor.
Mapeamento e auditoria de conformidade
Inventariamos todos os sistemas de IA em uso na sua empresa, inclusive os que estão integrados ao software dos seus fornecedores e os que suas equipes usam por fora da área de TI. Classificamos cada um — nível de risco e papel como fornecedor ou responsável pela implantação — e o relatório de gap analysis mede a distância entre sua situação atual e o que o regulamento exige.
Adequação técnica
Implementamos o que o regulamento exige do próprio sistema: registro de eventos das decisões, ponto de supervisão humana, medidas de robustez e de cibersegurança, gestão de riscos e hospedagem na União Europeia quando a sensibilidade dos dados exige.
Documentação, registro e governança
Produzimos o dossiê técnico, a declaração de conformidade e os registros exigidos — inclusive a justificativa fundamentada a ser enviada à base de dados europeia quando um sistema do anexo III é excluído da categoria de alto risco. E implementamos a estrutura de governança que mantém tudo atualizado: papéis, comitê, revisão a cada modificação substancial.
Parte jurídica, com nosso escritório de advocacia parceiro
Definição do seu papel nos termos do regulamento, articulação com o GDPR, cláusulas a incluir nos contratos com seus fornecedores de modelos, propriedade dos conteúdos produzidos, regime de responsabilidade: o escritório de advocacia parceiro cuida desses temas junto com nossas equipes, sem que você precise coordenar dois prestadores de serviços.
Monitoramento regulatório e manutenção da conformidade
O cenário está mudando: o Digital Omnibus redistribuiu os prazos em julho de 2026, e as normas harmonizadas europeias estão sendo publicadas em etapas. Acompanhamos essas mudanças e ajustamos seu roadmap e seus sistemas, para que nenhuma defasagem pegue você de surpresa.
[Nosso método]
Nosso método para garantir a conformidade dos seus sistemas de IA
DEFINIÇÃO DE ESCOPO
Etapa 01
Definição de escopo
Etapa 01
Definição de escopo
Um workshop reúne a área de TI, o DPO, o jurídico e as equipes operacionais para definir o escopo da auditoria, os prazos e os sistemas já conhecidos. Nele, definimos o que o projeto deve entregar e para qual decisão.
MAPEAMENTO
Etapa 02
Inventário dos sistemas em uso
Etapa 02
Inventário dos sistemas em uso
Inventariamos o que está sendo realmente usado: desenvolvimentos internos, componentes de IA integrados ao seu software comercial, chamadas a modelos externos e ferramentas adotadas pelas equipes por fora da área de TI. Cada sistema é descrito pelo uso real, não pelo nome comercial.
CLASSIFICAÇÃO
Etapa 03
Nível de risco e papel
Etapa 03
Nível de risco e papel
Para cada sistema, determinamos o nível nos termos do regulamento e o papel: fornecedor, responsável pela implantação, importador ou distribuidor. É essa classificação que define suas obrigações e prazos, e o papel muda com mais frequência do que se imagina — especialmente quando um produto é construído sobre a API de um modelo.
PLANO DE AÇÃO
Etapa 04
Gap analysis e roadmap
Etapa 04
Gap analysis e roadmap
Produzimos um relatório de gap analysis por sistema e um roadmap ordenado por prazo regulatório e por exposição real: primeiro a transparência, que já é exigível, e depois o alto risco, no tempo que o adiamento para dezembro de 2027 permite.
IMPLEMENTAÇÃO
Etapa 05
Adequação e entregáveis
Etapa 05
Adequação e entregáveis
Implementamos as medidas técnicas definidas e produzimos os entregáveis de documentação. Cada sistema sai desta etapa com seu dossiê técnico, seus registros e seu ponto de supervisão humana funcionando.
SUSTENTAÇÃO
Etapa 06
Governança e monitoramento
Etapa 06
Governança e monitoramento
Um comitê de governança de IA assume o processo, com procedimentos de revisão a cada modificação substancial, treinamento das equipes e monitoramento de um cenário regulatório que continua evoluindo.
01/06
[Por que trabalhar com a gente?]
Por que confiar a conformidade com o AI Act à Galadrim?
Engenheiros de IA, não apenas auditores
O AI Act é, antes de tudo, um regulamento técnico: qualidade dos dados, rastreabilidade, robustez, cibersegurança, supervisão humana. Nossos 40 engenheiros de IA constroem esses sistemas no dia a dia e corrigem o que a auditoria detecta, em vez de apenas registrar.
O técnico e o jurídico com um só interlocutor
O escritório de advocacia parceiro cuida da classificação, dos contratos e da responsabilidade junto com nossas equipes. Você mantém um único interlocutor do lado da Galadrim, e ninguém precisa arbitrar entre dois prestadores de serviços.
Especialização em ambientes regulados
Nossas equipes entregam sistemas de IA em produção nos setores de saúde, bancos, seguros, indústria e defesa, onde a rastreabilidade e a localização dos dados são requisitos desde a concepção. Nossos engenheiros de cibersegurança atuam nas medidas exigidas pelo regulamento.
Uma conformidade que não congela seu roadmap
O roadmap é ordenado por prazo e por exposição real, e é executado em paralelo com seu desenvolvimento. As medidas técnicas são acrescentadas aos seus sistemas existentes: não pedimos que você os desligue.
[Projetos]
Sistemas de IA entregues onde as restrições vêm antes do código
Imóveis comerciaisMercialys
Estruturar a governança de IA de uma empresa de capital aberto antes da implementação
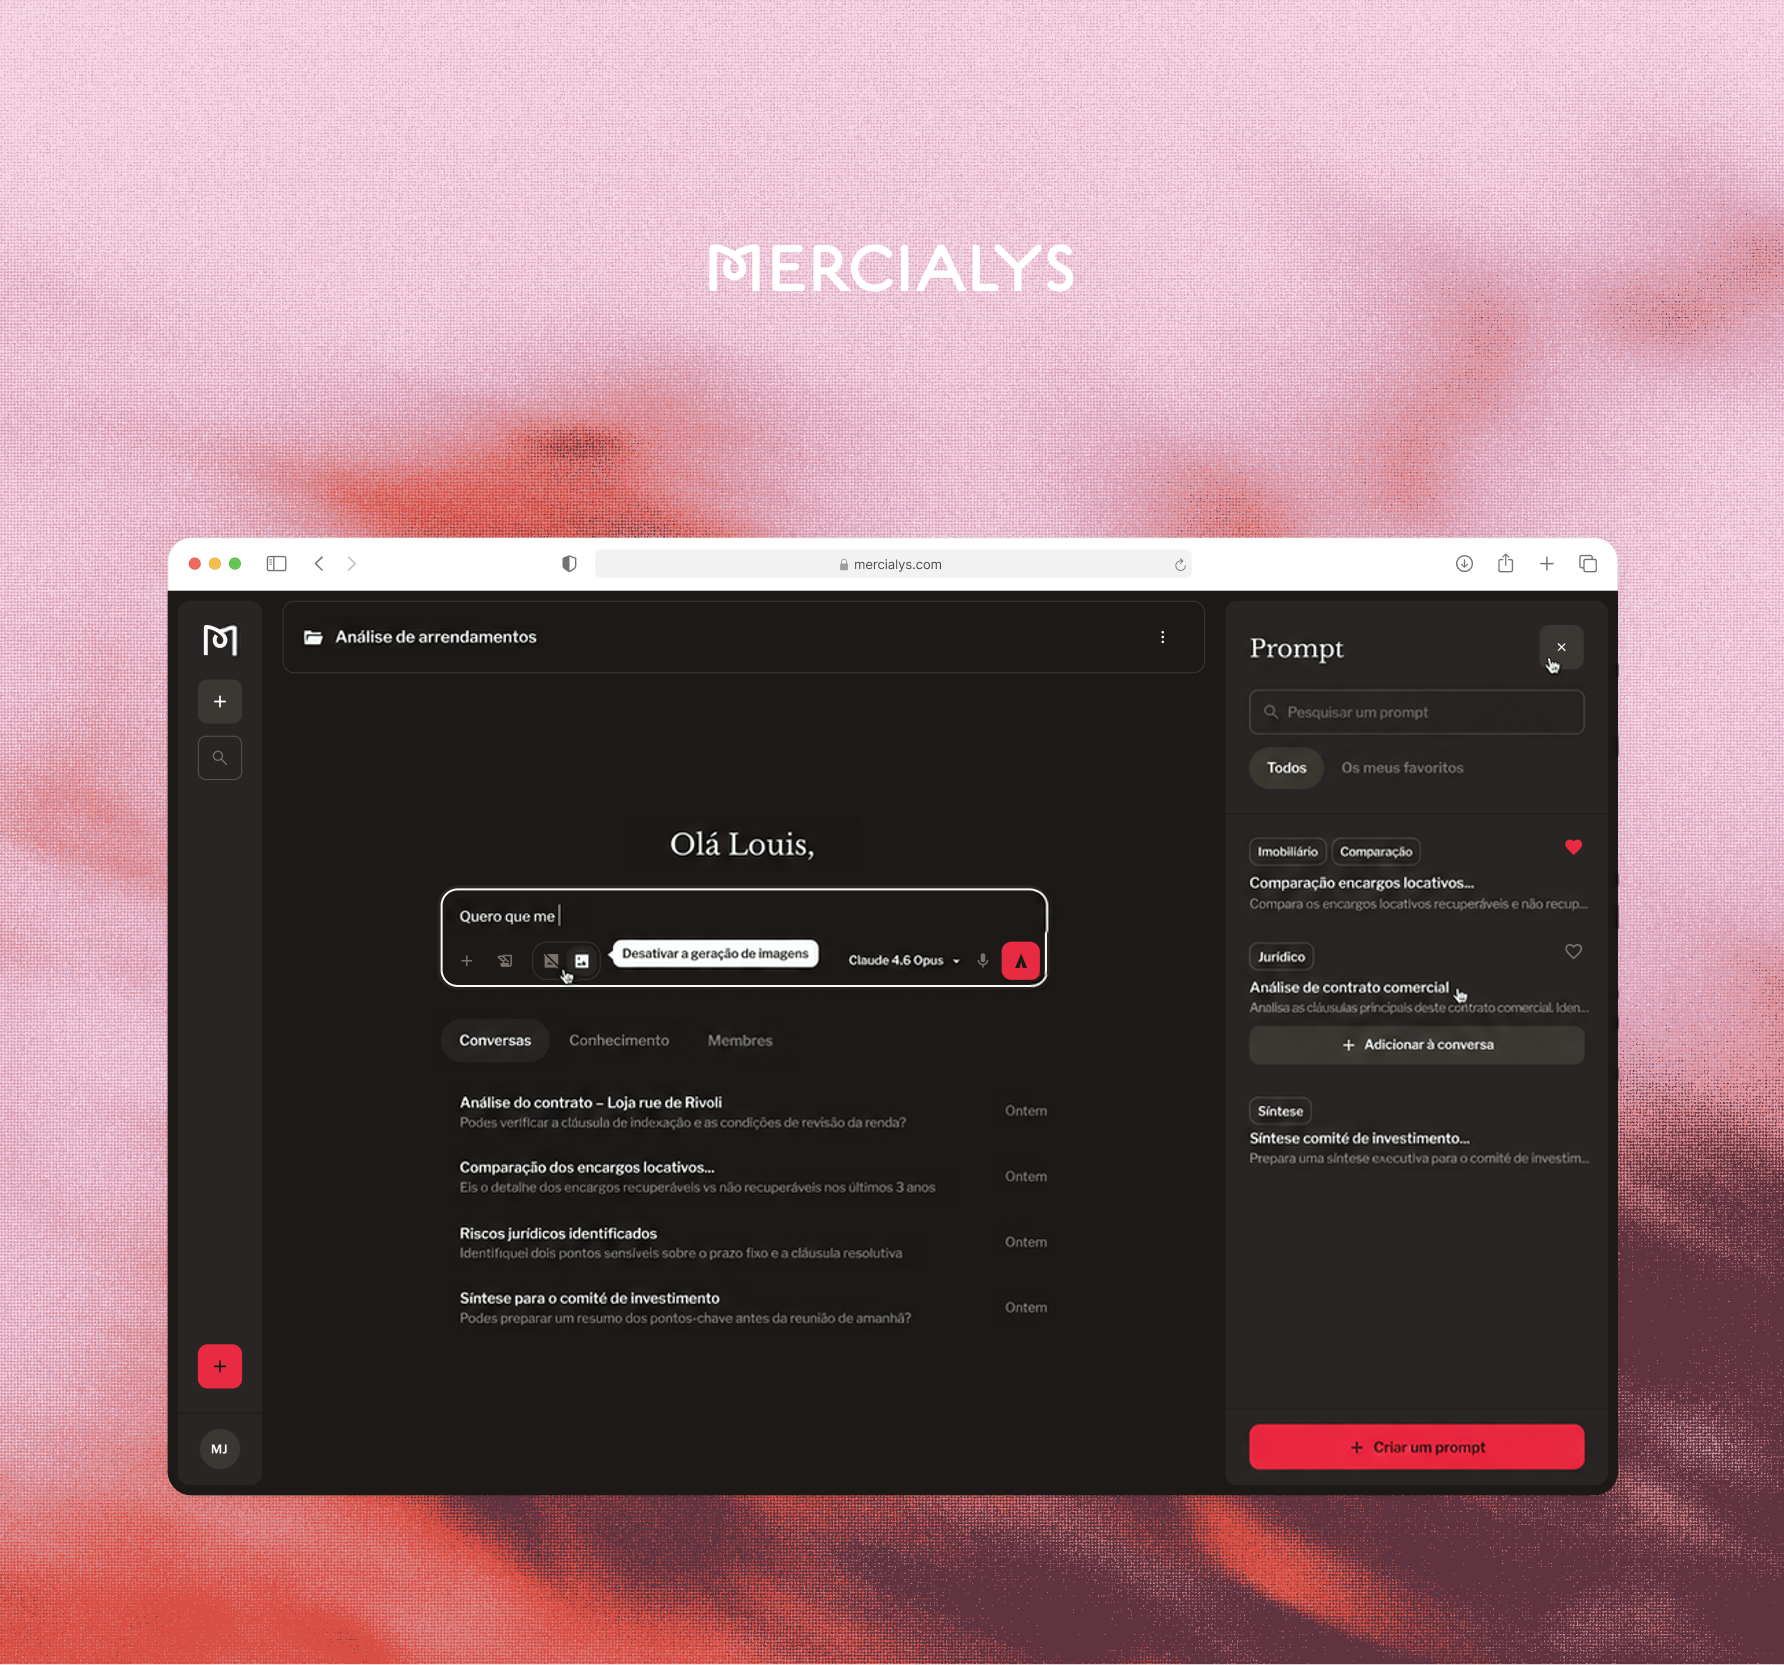
A Mercialys queria definir sua estratégia de IA sem multiplicar testes que não dão em nada. Definimos o escopo de todo o processo: comitê de acompanhamento, roadmap priorizado pelo ROI e, em seguida, implementação de quatro soluções de agentes em seis meses — análise de contratos, chatbot interno, geração de memorandos de investimento e monitoramento automatizado. O comitê criado é exatamente a estrutura que o regulamento espera de um responsável pela implantação: um espaço onde os sistemas são inventariados, avaliados e revisados.
180usuários internos
4agentes de IA em operação em 6 meses
DefesaDelia Strat · Ministère des Armées
Rodar um modelo de linguagem com dados que não podem sair da infraestrutura
A Delia Strat desenvolve software para atores da área de Defesa, entre eles o Ministério das Forças Armadas da França, e queria dar aos analistas de inteligência uma forma de ler rapidamente um grande volume de documentos. A Galadrim desenvolveu o algoritmo que converte esses documentos em grafos de relações, com base em um modelo de linguagem francês, open source e auto-hospedado. É a resposta que damos sempre que os dados não podem sair de um ambiente controlado.
80 %de tempo de análise economizado
7 bilhõesde parâmetros do modelo de linguagem
[Nossa equipe]
Os perfis que trabalham na sua conformidade
Um projeto de conformidade com o AI Act mobiliza três áreas: consultoria, que inventaria e classifica; engenharia de IA, que implementa o que o regulamento exige do sistema; e infraestrutura, quando os dados não podem sair da União Europeia.
Benjamin DrighèsPartner e CTO Data & IA
Ex-consultor de estratégia na Autoridade dos Mercados Financeiros da França (AMF) e engenheiro do Corps des Mines, conhece por dentro as organizações em que cada decisão precisa ser justificável, e arbitra as escolhas de arquitetura dos projetos de IA da Galadrim.
Pierre-Antoine DornicHead of GenAI
Mapeia os casos de uso de IA das diretorias e os prioriza em workshops com os comitês executivos — o mesmo exercício com que começa um inventário de conformidade.
Lucien MaillardPrincipal AI Strategy Consultant
Define o escopo dos projetos de IA com a alta liderança dos clientes, inventaria com as equipes os sistemas realmente em uso e avalia o que os dados disponíveis permitem construir.
Quentin MassonnatAI Team Lead
Desenha a arquitetura dos sistemas de IA dos nossos clientes, incluindo o registro de eventos das decisões e o ponto de supervisão humana, e acompanha o desenvolvimento até a entrada em produção.
Surya AmbroseHead of Engineering
Engineering Manager por quatro anos e meio em uma fintech regulada pela AMF (a autoridade francesa dos mercados financeiros), estrutura as práticas de engenharia da Galadrim: testes, rastreabilidade das entregas e documentação, exatamente o que um dossiê técnico exige.
Côme LassaratEngenheiro de IA e infraestrutura
Constrói as fundações de dados e as arquiteturas de hospedagem — conectores, data warehouses, migrações — e implementa os modelos auto-hospedados quando os dados não podem sair da União Europeia.
Inventariamos seus sistemas de IA, classificamos cada um à luz do AI Act e conduzimos a adequação.
Muito provavelmente. O regulamento se aplica a qualquer fornecedor, responsável pela implantação, importador ou distribuidor de sistemas de IA na União Europeia. Ele vale também para organizações estabelecidas fora da UE, desde que o resultado produzido seja usado na UE. Se você opera uma ferramenta de triagem de candidatos, um sistema de scoring, um chatbot para clientes, um copiloto interno ou um gerador de conteúdo, ou se suas equipes usam ChatGPT, Claude ou Mistral no trabalho, você é considerado responsável pela implantação nos termos do regulamento.
As práticas proibidas e o letramento em IA valem a partir de 2 de fevereiro de 2025, e as obrigações dos modelos de uso geral, a partir de 2 de agosto de 2025. As obrigações de transparência do artigo 50 — informar que o interlocutor é uma máquina, marcar os conteúdos gerados, sinalizar um deepfake — valem a partir de 2 de agosto de 2026. Já o Digital Omnibus, que entrou em vigor em 27 de julho de 2026, adiou as obrigações dos sistemas de alto risco do anexo III para 2 de dezembro de 2027, e para 2 de agosto de 2028 no caso de IA integrada a um produto já regulamentado.
Muda o calendário, não a carga de trabalho. Um inventário completo, a classificação de cada sistema e a revisão da documentação levam vários meses. E as duas novas datas são definitivas: o Parlamento Europeu e o Conselho rejeitaram a proposta da Comissão de condicionar a aplicação à publicação das normas harmonizadas. As obrigações de transparência, por sua vez, já são exigíveis.
O fornecedor desenvolve um sistema de IA e o coloca no mercado; o responsável pela implantação o utiliza em um contexto profissional sem tê-lo desenvolvido. Uma empresa que constrói um produto sobre a API de um modelo deixa de ser responsável pela implantação e passa a ser fornecedora assim que comercializa um sistema próprio, com seu nome. Essa classificação é fundamental: é ela que determina o alcance das suas obrigações.
O anexo III lista oito áreas: biometria, infraestruturas críticas, educação e formação profissional, emprego e gestão de trabalhadores, acesso a serviços essenciais — crédito, seguros, benefícios sociais, serviços de emergência —, aplicação da lei, migração e controle de fronteiras, administração da justiça e processos democráticos. Um sistema enquadrado no anexo III pode ser excluído da categoria de alto risco, mas a avaliação deve ser fundamentada e registrada na base de dados europeia.
Para uma organização que identifica de dois a cinco sistemas de alto risco, são necessários de quatro a sete meses, da definição de escopo até a conformidade documentada. O prazo aumenta quando há muitos usos por fora da área de TI ou quando não existe mapeamento. Adaptamos o ritmo aos seus prazos.
Você tem um único interlocutor do lado da Galadrim, que conduz o projeto. O escritório de advocacia parceiro atua na definição dos papéis, nos contratos com seus fornecedores e clientes, na articulação com o GDPR, na propriedade intelectual dos conteúdos produzidos e no regime de responsabilidade, em coordenação com nossas equipes técnicas. Você não precisa coordenar dois prestadores de serviços.
Três tetos, sempre aplicando o maior dos dois valores: 35 milhões de euros ou 7% do faturamento anual mundial para práticas proibidas; 15 milhões de euros ou 3% para outros descumprimentos — inclusive de transparência —; e 7,5 milhões de euros ou 1% para informações incorretas fornecidas às autoridades. PMEs e pequenas empresas de média capitalização (small mid-caps) têm tetos reduzidos.
O AI Act não exige isso em si: quem regula a localização dos dados é o GDPR e, se for o caso, a regulamentação do seu setor. Na prática, a questão surge assim que um modelo externo processa dados pessoais ou sensíveis. Dependendo do caso, anonimizamos os dados antes da chamada, hospedamos na União Europeia ou implementamos um modelo open source auto-hospedado — foi o que fizemos para o Ministério das Forças Armadas da França.
[Fale com a gente]
Vamos tirar seu projeto do papel
Trabalhamos com todo tipo de cliente, em todos os setores. Seja você empreendedor ou diretor de uma grande organização, montamos uma equipe sob medida para suas necessidades.
Mais de 800 empresas já confiaram em nós para criar seus produtos web, mobile e de IA